Loading...
Trezor vừa công bố bản cập nhật mới nhất về cuộc điều tra liên quan đến vụ việc CryptoBilis – nhà bán lẻ tại Malaysia bị phát hiện bán Trezor Safe 5 đã bị can thiệp phần cứng.
Theo Trezor, cuộc điều tra hiện đã xác định 3 thiết bị Trezor Safe 5 mua từ CryptoBilis có chứa hardware implant (thiết bị cấy ghép phần cứng).
Điểm đáng chú ý là Trezor cho biết chưa có khách hàng nào báo cáo bị mất tiền, đồng thời chưa phát hiện thiết bị bị can thiệp nào đến từ các nhà bán lẻ khác hoặc trên các mẫu Trezor khác.
Trezor đã phát hành firmware để vô hiệu hóa hardware implant
Ngày 11/11/2026, Trezor phát hành firmware mới phiên bản 2.13.1.
Bản firmware này bổ sung cơ chế bảo vệ nhằm vô hiệu hóa việc phần cứng bị cấy ghép có thể tiếp tục thu thập thông tin trên thiết bị.
Theo Trezor, điều này khiến lô hardware implant hiện tại trở nên vô dụng. Tuy nhiên, đây không phải là lý do để người dùng CryptoBilis tiếp tục sử dụng ví cũ.
Trezor vẫn khuyến cáo những khách hàng đã mua thiết bị từ CryptoBilis chuyển tài sản sang một ví mới với seed phrase hoàn toàn mới. Lý do là firmware mới không thể bảo vệ một seed phrase đã bị hardware implant thu thập trước thời điểm cập nhật.
Nói cách khác, nếu seed phrase đã từng bị đánh cắp thì việc cập nhật firmware không thể làm cho seed phrase đó trở nên an toàn trở lại.
Việc Trezor nhanh chóng phát hành firmware để vô hiệu hóa hardware implant cho thấy hãng đang chủ động, cầu thị và đặt vấn đề bảo vệ người dùng lên hàng đầu. Thay vì chỉ cảnh báo, Trezor đã nhanh chóng đưa ra một biện pháp kỹ thuật cụ thể để giảm thiểu rủi ro, đồng thời tiếp tục điều tra và siết chặt quy trình kiểm soát chuỗi cung ứng.
Trezor xác nhận 3 thiết bị Safe 5 bị cấy ghép phần cứng
Sau khi vụ việc CryptoBilis được công khai vào tháng 10, Trezor đã yêu cầu khách hàng từng mua thiết bị từ nhà bán lẻ này liên hệ để kiểm tra.
Đến nay, có 48 khách hàng đã liên hệ với Trezor.
Trezor đang kiểm tra các thiết bị này theo hai phương thức:
- Kiểm tra trực tiếp tại phòng thí nghiệm.
- Phân tích hình ảnh phần cứng bên trong do khách hàng cung cấp.
Kết quả hiện tại: 3 chiếc Trezor Safe 5 mua từ CryptoBilis được xác nhận có can thiệp phần cứng.
Cả 3 thiết bị đều được mua trong khoảng thời gian từ 20/08 đến 23/09/2026, thông qua:
- Cửa hàng CryptoBilis trên Tokopedia
- Cửa hàng CryptoBilis trên Shopee
- Mua trực tiếp từ CryptoBilis
Trezor cho biết không có chủ sở hữu nào của 3 thiết bị này bị mất tiền.
Đồng thời, tất cả những thiết bị khác mà Trezor đã kiểm tra không có dấu hiệu bị can thiệp.
Đáng chú ý hơn, Trezor cũng đã kiểm tra các thiết bị đến từ những nhà bán lẻ khác trong khu vực và chưa phát hiện bất kỳ bằng chứng nào cho thấy chúng bị can thiệp.
Thiết bị cấy ghép phần cứng trong Trezor Safe 5 hoạt động như thế nào?
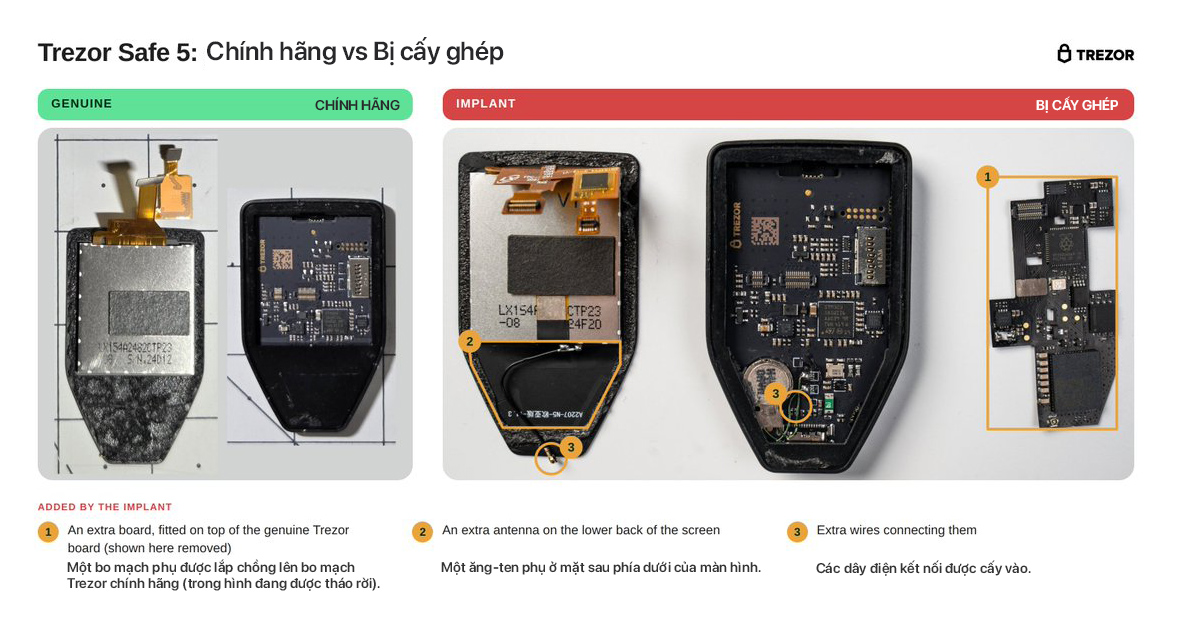
Theo phân tích của đội ngũ kỹ thuật Trezor, hardware implant được phát hiện là một bo mạch điện tử bổ sung được lắp giữa bo mạch chính và màn hình của Trezor Safe 5.
Thiết bị này được thiết kế theo hướng chỉ thu thập thông tin, thay vì trực tiếp thay đổi firmware hoặc Secure Element của Trezor.
Hardware implant có khả năng sao chép những nội dung được hiển thị trên màn hình Trezor.
Điều này đặc biệt nguy hiểm bởi khi người dùng nhập hoặc hiển thị các thông tin khôi phục ví trên màn hình, thiết bị cấy ghép có thể ghi lại những thông tin đó.
Theo Trezor, hardware implant có thể thu thập:
- Seed phrase/recovery words được hiển thị khi tạo ví.
- Các từ khôi phục mà người dùng nhập khi khôi phục ví.
- Passphrase nếu passphrase được hiển thị trên màn hình.
Dữ liệu thu thập được sau đó được mã hóa và gửi thông qua mạng di động đến máy chủ do kẻ tấn công kiểm soát.
Nếu tại thời điểm đó không thể kết nối với máy chủ, thiết bị sẽ lưu dữ liệu và tiếp tục thử gửi lại cho đến khi thành công.
Trezor cho biết cơ chế này tương tự sự việc thiết bị cấy ghép phần cứng từng được phát hiện trên các thiết bị Ledger, nhưng được điều chỉnh để phù hợp với thiết kế màn hình của Trezor Safe 5.
Thiết bị cấy ghép phần cứng giống hình sau:
Trezor Safe 5 bị ảnh hưởng như thế nào?
Điểm quan trọng trong phát hiện lần này là thiết bị bị cấy ghép không làm thay đổi firmware hoặc Secure Element của Trezor.
Thay vào đó, kẻ tấn công đã can thiệp trực tiếp vào phần cứng bên trong thiết bị.
Điều này cho thấy một rủi ro quan trọng đối với người sử dụng ví lạnh:
Bảo mật của ví lạnh không chỉ phụ thuộc vào firmware và chip bảo mật, mà còn phụ thuộc vào toàn bộ chuỗi cung ứng của thiết bị.
Nếu một thiết bị bị mở ra và gắn thêm phần cứng độc hại trước khi đến tay khách hàng, các cơ chế bảo mật phần mềm có thể không đủ để ngăn chặn việc thu thập thông tin.
Đây chính là lý do nguồn gốc thiết bị và việc mua hàng từ kênh phân phối uy tín rất quan trọng đối với người sử dụng ví lạnh.
Trezor cắt giảm 80% mạng lưới nhà bán lẻ
Sau sự cố CryptoBilis, Trezor cho biết họ đã cắt giảm khoảng 80% mạng lưới nhà bán lẻ (Đại lý ủy quyền – Reseller).
Trezor nhấn mạnh rằng những đối tác bị loại khỏi mạng lưới không nhất thiết là các đơn vị không đáng tin cậy hoặc đang gây ra mối đe dọa trực tiếp. Tuy nhiên, họ không đáp ứng được những yêu cầu nghiêm ngặt hơn mà Trezor sẽ áp dụng đối với hệ thống phân phối trong thời gian tới.
Các quy trình mới bao gồm việc kiểm soát:
- Nguồn gốc thiết bị.
- Cách thiết bị được vận chuyển và lưu trữ.
- Ai có quyền tiếp cận thiết bị.
- Các quy trình kiểm soát trong chuỗi cung ứng.
Đây là một trong những thay đổi lớn nhất Trezor thực hiện sau vụ việc CryptoBilis.
Danh sách các đại lý ủy quyền bị cắt giảm sẽ được cập nhật tại Trezor Resellers từ 1/1/2027.
Ví Tiền Bitcoin (VTBC) tự hào tiếp tục được Trezor tin tưởng lựa chọn và xác nhận duy trì tư cách đại lý ủy quyền của hãng. Đây là minh chứng cho mối quan hệ hợp tác lâu dài cũng như cam kết của chúng tôi về nguồn gốc sản phẩm minh bạch và chất lượng dịch vụ.
Khách hàng CryptoBilis được đổi thiết bị mới
Trezor cho biết bất kỳ khách hàng nào mua Trezor từ CryptoBilis từ tháng 3/2026 trở đi đều đủ điều kiện nhận một thiết bị Trezor mới.
Do các quy định vận chuyển khác nhau giữa các quốc gia, trong một số trường hợp Trezor có thể:
- Cung cấp một sản phẩm Trezor khác và hoàn lại phần giá chênh lệch.
- Giao thiết bị đến địa chỉ nhận hàng tại một quốc gia khác.
- Hoặc hoàn tiền.
Trezor yêu cầu khách hàng giữ lại thiết bị CryptoBilis và liên hệ Trezor Support để được hướng dẫn về quy trình thay thế.
Nếu mua Trezor từ nơi khác thì sao?
Đây là một điểm rất đáng chú ý.
Theo thông tin mới nhất từ Trezor: Hiện chưa có trường hợp nào khác được xác nhận bên ngoài CryptoBilis.
Trezor cũng chưa phát hiện thiết bị cấy ghép phần cứng trên:
- Các nhà bán lẻ khác.
- Các dòng Trezor khác ngoài Safe 5.
Nếu người dùng không chắc chắn thiết bị của mình được mua từ đâu, Trezor khuyến nghị liên hệ bộ phận hỗ trợ chính thức.
Trezor cũng khuyến nghị khách hàng mua Trezor trong tương lai trực tiếp từ trezor.io.
Nếu nghi ngờ Trezor bị can thiệp, phải làm gì?
Trezor đưa ra hướng dẫn rất rõ ràng: Không thiết lập và không sử dụng thiết bị.
Người dùng nên giữ nguyên thiết bị và liên hệ Trezor Support hoặc VTBC để được hướng dẫn.
Đặc biệt:
Tuyệt đối không cung cấp seed phrase cho bất kỳ ai.
Trezor nhấn mạnh rằng họ không bao giờ yêu cầu người dùng cung cấp seed phrase.
Kẻ xấu có thể lợi dụng sự cố CryptoBilis để giả danh Trezor, yêu cầu người dùng cung cấp seed phrase với lý do “kiểm tra”, “xác minh”, “khôi phục”, “đổi ví” hoặc “hoàn tiền”.
Đây là hành vi lừa đảo.
Người dùng chỉ nên liên hệ Trezor thông qua kênh hỗ trợ chính thức.
Trezor tiếp tục điều tra
Trezor cho biết họ đang phối hợp với SEAL 911, dịch vụ ứng phó sự cố bảo mật khẩn cấp của Security Alliance, để hỗ trợ bảo vệ khách hàng, tài sản và thiết bị bị ảnh hưởng.
Trezor sẽ không công bố những thông tin kỹ thuật có thể giúp kẻ tấn công tiếp tục thực hiện cuộc tấn công hoặc khiến khách hàng bị ảnh hưởng gặp thêm rủi ro.
Cuộc điều tra vẫn đang được tiếp tục.
Trezor sẽ cập nhật nếu phát hiện:
- Thiết bị cấy ghép phần cứng trên các ví lạnh không mua từ CryptoBilis.
- Thiết bị cấy ghép phần cứng trên các dòng Trezor khác ngoài Safe 5.
- Có trường hợp mất tiền liên quan đến hardware implant.
- Các biện pháp bảo vệ mới được phát hành.
VTBC: Bài học quan trọng đối với người dùng ví lạnh
Vụ CryptoBilis là một ví dụ rất rõ ràng cho thấy supply chain attack (tấn công chuỗi cung ứng) có thể trở thành một rủi ro nghiêm trọng đối với ví lạnh.
Người dùng thường tập trung vào những yếu tố như Secure Element, firmware, mã nguồn, seed phrase hay passphrase, nhưng nguồn gốc của chính thiết bị cũng quan trọng không kém.
Một chiếc ví lạnh có thiết kế bảo mật tốt vẫn có thể gặp vấn đề nếu thiết bị bị can thiệp trước khi đến tay người dùng.
Tuy nhiên, ở thời điểm hiện tại, theo thông tin Trezor công bố, vụ việc được xác nhận chỉ giới hạn ở Trezor Safe 5 mua từ CryptoBilis, trong khoảng thời gian nêu trên.
Chưa có bằng chứng nào cho thấy các sản phẩm Trezor mua từ những nhà bán lẻ khác hoặc các dòng Trezor khác bị ảnh hưởng theo công bố từ Trezor.
Đối với khách hàng đã mua Trezor từ CryptoBilis, hãy ưu tiên thực hiện đúng hướng dẫn của Trezor: không tiếp tục sử dụng seed phrase cũ và chuyển tài sản sang một ví mới với seed phrase mới.
Và quan trọng nhất:
Không bao giờ cung cấp seed phrase cho bất kỳ ai – kể cả người tự nhận là Trezor, VTBC, nhà bán hàng hay nhân viên hỗ trợ.
Ví Tiền Bitcoin (VTBC) sẽ tiếp tục cập nhật nếu Trezor công bố thêm thông tin chính thức về vụ việc này.


 Trezor thông báo bảo mật liên quan tới CryptoBilis
 Cảnh báo bảo mật ví lạnh Ledger ngày 9/10/2026
 Các vụ lộ thông tin khách hàng của hãng ví lạnh, cách tránh bị lừa đảo
 Quy tắc đặt passphrase mạnh để bảo vệ ví lạnh
 Trezor chính thức hỗ trợ TRON (TRX) trên Trezor Suite
 Hướng dẫn sử dụng SafePal X1
 Trezor Safe 7 thắng giải Thiết kế Red Dot và Ví lạnh tốt nhất từ The Block 2026
 Xác thực ví lạnh SafePal chính hãng
 Xác thực ví lạnh Tangem chính hãng
 Kiểm tra cụm từ Seed Phrase trên ví lạnh Trezor Safe 3